

Una brecha de seguridad puede permanecer activa durante meses antes de ser identificada y contenida. Según IBM, las empresas tardan en promedio 247 días en completar este proceso.
Durante años, la ciberseguridad fue vista como un componente tecnológico enfocado principalmente en bloquear amenazas. Sin embargo, el panorama actual ha demostrado que proteger la infraestructura ya no es suficiente.
Las organizaciones operan en entornos cada vez más complejos, con usuarios conectados desde diferentes ubicaciones, aplicaciones en la nube, dispositivos móviles, proveedores externos y un volumen creciente de información que circula dentro y fuera de la empresa.
Por este motivo, una brecha de seguridad puede tener consecuencias que van mucho más allá de la pérdida de información. Puede provocar interrupciones, afectar la productividad, retrasar proyectos, generar incumplimientos, impactar los ingresos e incluso dañar la reputación de una marca.
Por eso, la pregunta que debemos realizar es:
¿Estamos preparados para enfrentar un incidente desde el momento que aparece hasta la recuperación operativa?
La realidad: ningún entorno es completamente inmune
En muchos casos, todavía se concentra gran parte de los esfuerzos en prevención. Implementan antivirus, firewalls, políticas de acceso y diferentes capas de protección con el objetivo de evitar que una amenaza llegue a los sistemas.
Estas medidas son fundamentales, pero existe una realidad que no se puede ignorar.
Ningún control de seguridad elimina por completo el riesgo.
Los ataques evolucionan constantemente, las técnicas de ingeniería social son cada vez más sofisticadas y los errores humanos siguen siendo un punto de entrada frecuente para las amenazas.
Un colaborador que hace clic en un enlace malicioso, una contraseña reutilizada, un acceso privilegiado mal gestionado o una vulnerabilidad sin corregir pueden convertirse en el origen de un incidente con consecuencias importantes.
Por eso, una estrategia de ciberseguridad no debería centrarse en evitar que ocurra un ataque. También debe considerar qué hacer cuando una amenaza logra atravesar las defensas.
Es decir, la capacidad de proteger, detectar, responder, recuperar y aprender de cada incidente.
1. Proteger: reducir la superficie de ataque
Toda estrategia comienza fortaleciendo las defensas.
La fase de protección busca limitar las posibilidades de que una amenaza logre acceder a los recursos corporativos.
Entre los aspectos más relevantes se encuentran:
- Protección de identidades y accesos.
- Autenticación multifactor.
- Gestión y monitoreo de endpoints.
- Protección del correo electrónico.
- Administración de vulnerabilidades.
- Configuración segura de dispositivos.
- Protección de información sensible.
- Aplicación de políticas de seguridad.
Sin embargo, uno de los errores más comunes es asumir que el trabajo termina aquí.
La verdadera madurez comienza cuando la organización reconoce que, incluso con todos estos controles implementados, los incidentes pueden ocurrir.
Y cuando eso sucede, la rapidez para detectarlos marca una diferencia fundamental.
2. Detectar: identificar amenazas antes de que escalen
Cada día se generan miles de eventos dentro de una organización.
Inicios de sesión, conexiones remotas, transferencias de archivos, cambios en configuraciones, uso de aplicaciones en la nube y actividad en diferentes dispositivos que forman parte de la operación normal.
Tener más alertas no significa necesariamente tener más seguridad. Si el equipo recibe demasiadas notificaciones, puede resultar más difícil identificar aquellas que realmente representan un riesgo.
Por eso, la detección debe permitir relacionar información de diferentes fuentes, identificar comportamientos inusuales y priorizar eventos. También es importante contar con suficiente contexto para entender qué está ocurriendo y tomar decisiones antes de que la amenaza avance.
Esto es especialmente relevante porque una actividad maliciosa que permanece sin identificar puede ampliar progresivamente su alcance, comprometer otros sistemas o acceder a información sensible.
3. Responder: actuar cuando cada minuto cuenta
Detectar una amenaza es importante, pero identificarla no significa que el problema esté resuelto. Cuando ocurre un incidente, la empresa necesita saber qué hacer a continuación.
En ese momento pueden surgir preguntas como:
- ¿Quién recibe la alerta?
- ¿Quién determina si se trata de una amenaza real?
- ¿Quién puede tomar decisiones?
- ¿Qué acciones deben ejecutarse para contener el incidente?
- ¿Cómo se reduce el impacto sobre la operación?
Cuando estas responsabilidades no están definidas, la respuesta puede retrasarse en un momento crítico. Es necesario investigar lo ocurrido, determinar qué sistemas o cuentas pueden estar comprometidos y ejecutar las acciones necesarias para contener la amenaza.
La diferencia no está únicamente en detectar el incidente, sino en la rapidez con la que la organización puede actuar después de detectarlo.
4. Recuperar: volver a operar con confianza
Contener una amenaza no significa que la operación pueda volver inmediatamente a la normalidad. Después de un incidente comienza la recuperación.
Es necesario conocer cuánto tiempo tomaría restaurar la información, qué sistemas deben recuperarse primero y si los respaldos disponibles pueden utilizarse cuando sean necesarios.
La recuperación debe contemplar diferentes escenarios, como:
- Ataques de ransomware
- Eliminación accidental de información
- Compromiso de cuentas privilegiadas
- Corrupción de datos
- Errores humanos
- Incidentes en entornos híbridos o en la nube
Los respaldos deben estar protegidos, disponibles y ser recuperables cuando la empresa los necesite.
Además, es importante probar periódicamente los procesos de recuperación para conocer si realmente funcionan y cuánto tiempo tomaría volver a poner en marcha los sistemas críticos.
5. Mejorar: convertir cada incidente en una oportunidad de fortalecimiento
Las organizaciones más maduras entienden que la ciberseguridad es un proceso continuo.
Cada alerta, incidente o vulnerabilidad descubierta proporciona información valiosa para fortalecer la postura de seguridad.
Analizar qué ocurrió, identificar brechas de control, actualizar procedimientos y reforzar capacidades permite reducir riesgos futuros y aumentar el nivel de preparación.
Más allá de la protección: construir resiliencia digital
La ciberseguridad moderna ya no consiste únicamente en implementar herramientas. Consiste en construir una estrategia integral capaz de acompañar a la empresa durante todo el ciclo de una amenaza.
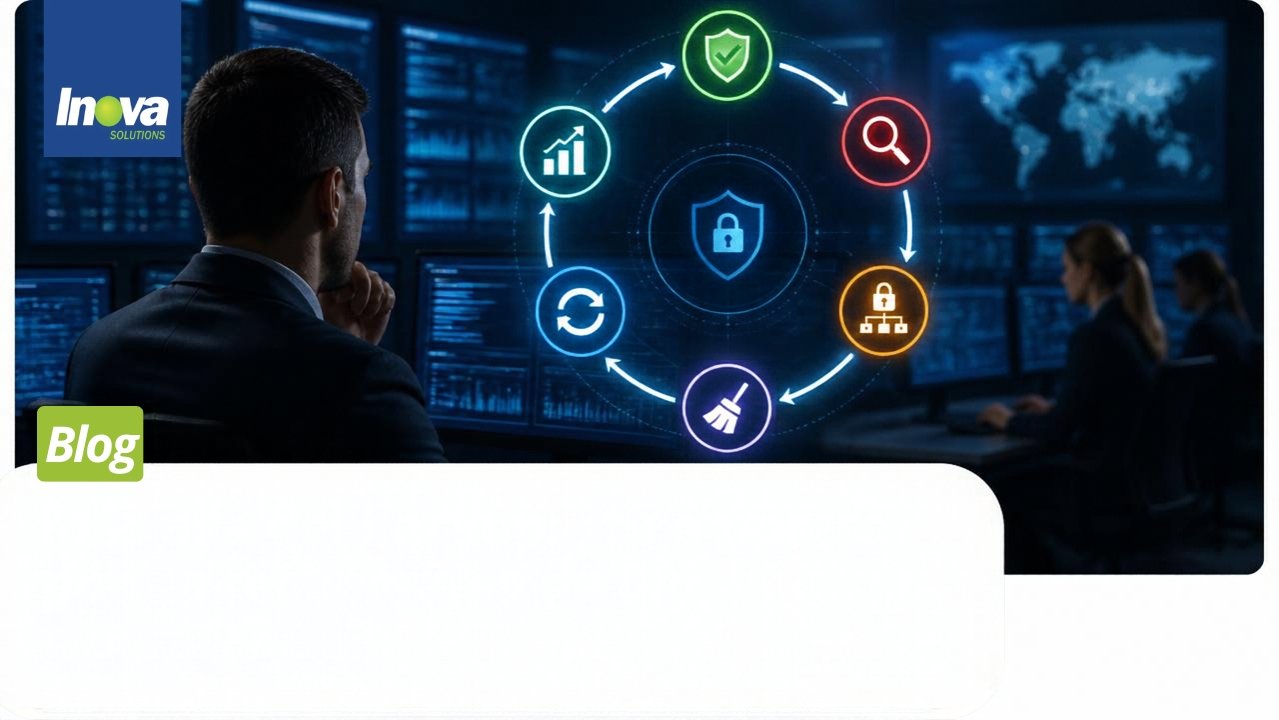
Proteger → Detectar → Responder → Recuperar → Mejorar
Ese es el enfoque de Guardian 360, integrar capacidades de protección, monitoreo, gestión de incidentes, respaldo y recuperación dentro de una estrategia continua que permita fortalecer su seguridad y responder de manera más efectiva ante un entorno cada vez más complejo.
Porque la pregunta ya no es si ocurrirá un incidente.
Es qué tan preparada está tu organización para operar cuando ocurra.